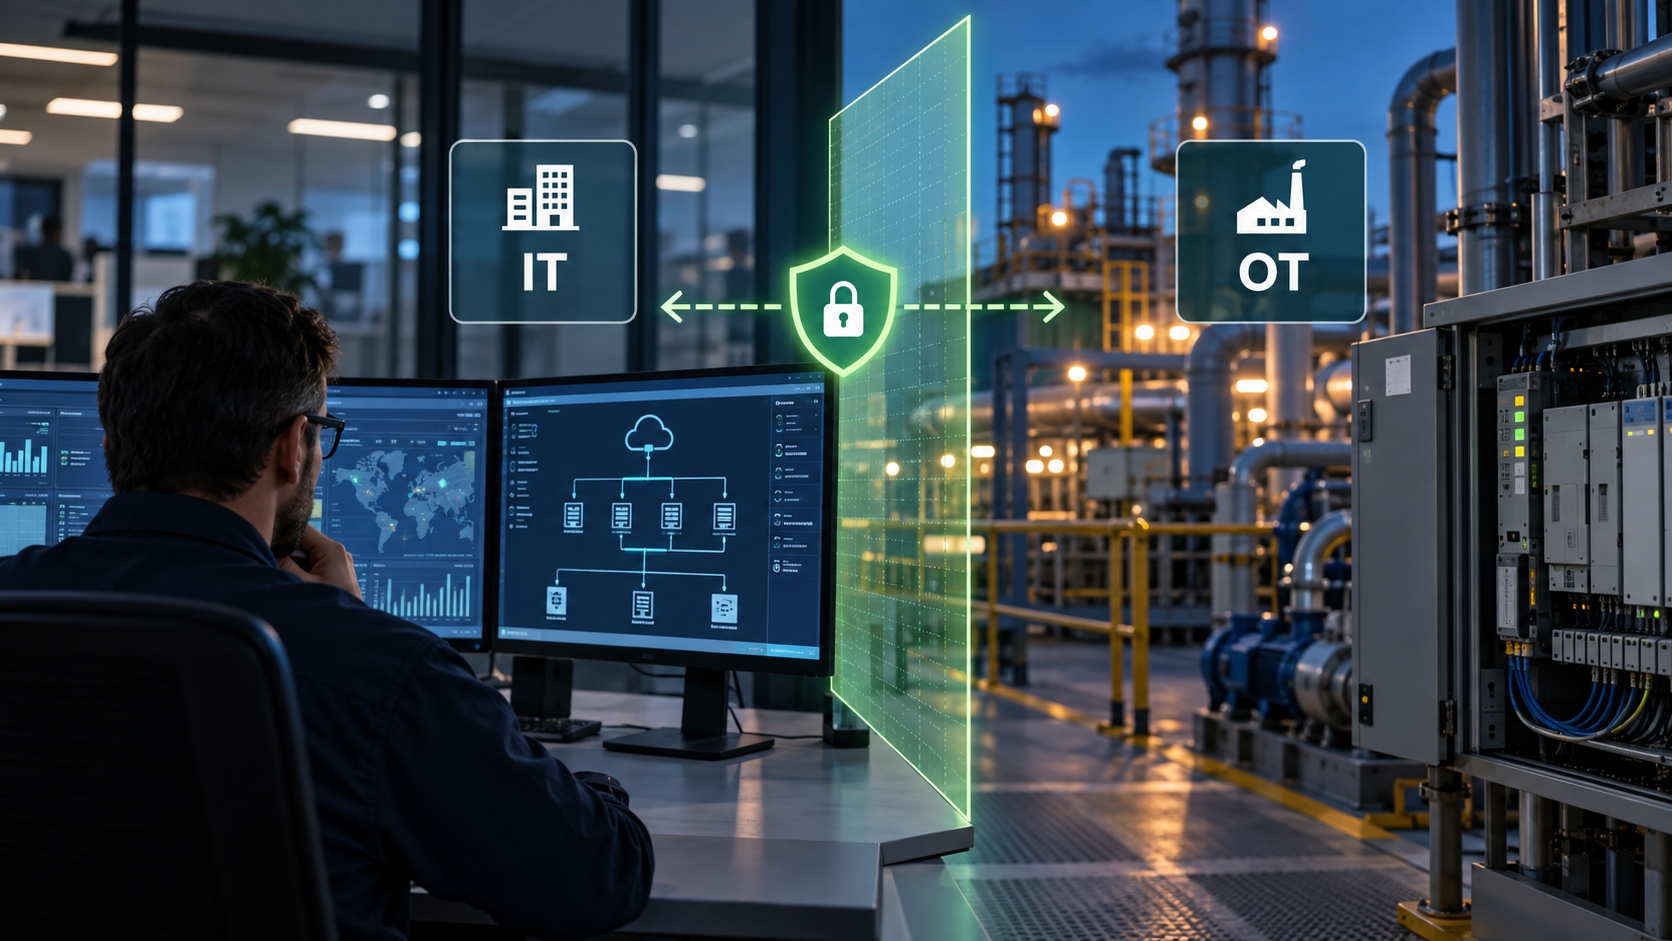
Durante años, los sistemas de oficina y los sistemas que controlan la planta o el campo funcionaron en mundos separados, con muy poca comunicación entre ellos.
Hoy eso cambió. Las empresas quieren visualizar los datos de producción en sus sistemas de gestión, implementar mantenimiento predictivo y monitorear activos remotos desde un mismo entorno. Conectar IT y OT genera valor real.
Conectar IT y OT amplía el impacto potencial de un incidente
Un correo de phishing que compromete una computadora de oficina ya no necesariamente se queda en la oficina. Si no existe una separación adecuada, ese acceso puede avanzar hacia sistemas que controlan una bomba, un compresor o una línea de producción.
Segmentar no significa volver a desconectar todo. Significa compartir exactamente lo que necesita la operación, sin exponer el resto de la infraestructura.
Por qué IT y OT no deberían tratarse igual
IT y OT forman parte de la misma organización, pero sus prioridades, riesgos y necesidades operativas son diferentes.
Information Technology
Incluye los sistemas de negocio como correo, ERP, archivos y aplicaciones corporativas. Son entornos expuestos a Internet, usuarios externos y al tráfico habitual de una empresa moderna.
Operational Technology
Incluye sensores, PLC, sistemas SCADA, válvulas, bombas y líneas de producción que controlan procesos físicos dentro de una operación industrial.
El incidente puede afectar información y servicios
El objetivo suele ser recuperar sistemas, proteger información y restablecer los servicios corporativos.
El incidente puede afectar un proceso físico
Una falla puede traducirse en producción detenida, riesgos para el personal o daños sobre equipos industriales.
Tratar ambas redes con el mismo criterio de seguridad es uno de los errores de fondo. Un parche de software que en IT puede aplicarse rápidamente, en OT puede requerir una ventana de mantenimiento programada, porque interrumpir un sistema de control en el momento equivocado puede tener consecuencias operativas importantes.
Qué dicen los datos sobre este riesgo
Según cifras reportadas por Kaspersky, más del 40 % de los sistemas OT industriales fue objetivo de algún ciberataque durante el último año. El panorama de la industria también refleja una evolución hacia incidentes cuyo impacto puede trascender el robo de información y afectar directamente la operación.
Esto refuerza una realidad importante: la segmentación IT/OT dejó de ser un tema exclusivo de los equipos de automatización. También es una decisión relacionada con la continuidad del negocio.
El estándar que ya aborda este problema: IEC 62443
No es necesario inventar un enfoque desde cero. IEC 62443 proporciona un marco internacional para la seguridad de sistemas de automatización y control industrial y utiliza el principio de separar los activos de acuerdo con sus necesidades de seguridad.
Activos con requisitos de seguridad comunes
Una zona agrupa activos que comparten características de riesgo y requisitos de seguridad, como los controladores asociados con una misma parte del proceso industrial.
Comunicación controlada entre zonas
Un conducto define la comunicación autorizada entre diferentes zonas y establece por dónde puede circular la información de manera controlada.
De los sistemas de negocio al proceso físico
La idea central es sencilla: la información puede fluir de OT hacia IT de manera controlada, mientras que el acceso desde IT hacia los sistemas de control debe atravesar puntos de seguridad definidos y limitados.
Cómo aplicar la segmentación sin frenar la producción
Segmentar correctamente no significa aislar la planta del resto de la empresa. Significa diseñar con intención qué información se comparte, entre qué sistemas puede circular y por dónde debe hacerlo.
Inventariar y clasificar los activos
Antes de segmentar es necesario conocer qué existe en la red OT, incluidos controladores, sensores, sistemas de supervisión y otros activos, además de determinar qué tan crítico es cada uno.
Definir las zonas según su criticidad real
Los activos deben agruparse según sus requisitos de seguridad y el impacto que tendría un incidente, no únicamente según la forma en que están conectados actualmente.
Establecer conductos específicos
Un ingeniero que necesita consultar datos de producción desde la red corporativa no necesita acceso abierto a toda la infraestructura OT. Necesita únicamente la comunicación necesaria para realizar su función.
Implementar firewalls industriales y DMZ
La comunicación entre IT y OT debe atravesar puntos intermedios controlados para evitar conexiones directas desde sistemas corporativos hacia controladores industriales.
Monitorear activamente el tráfico entre zonas
La segmentación debe mantenerse y supervisarse. Un conducto mal configurado puede convertirse con el tiempo en una ruta de acceso que la organización no tenía previsto habilitar.
Por qué esto importa en industria, energía y oil & gas
En entornos industriales, un incidente sobre la red OT puede tener consecuencias que van mucho más allá de la pérdida de información.
Industria
Una interrupción puede detener líneas de producción y afectar procesos críticos.
Energía
La disponibilidad de los sistemas de control es fundamental para mantener la continuidad del servicio.
Oil & gas
Los sistemas OT controlan activos donde una falla puede afectar producción, equipos y seguridad operacional.
Por eso, la pregunta no es si conectar IT y OT aporta valor. La visibilidad y la eficiencia justifican esa integración. La pregunta correcta es cómo hacerlo sin convertir esa conexión en una ruta abierta hacia los sistemas que mantienen la operación funcionando.
Cómo lo aborda ECOMIL
En ECOMIL evaluamos la arquitectura actual de las redes IT y OT de la operación para identificar conexiones abiertas, rutas innecesarias y puntos donde la infraestructura de control puede estar expuesta a riesgos provenientes de la red corporativa.
A partir de este análisis, diseñamos la segmentación siguiendo el enfoque de zonas y conductos de IEC 62443, incorporando los puntos de control necesarios para que los datos de producción continúen llegando a los sistemas de negocio sin exponer los sistemas de control al mismo nivel de riesgo de una red de oficina.
- Evaluación de la arquitectura IT y OT existente
- Identificación de conexiones y exposición innecesaria
- Diseño de zonas según criticidad
- Definición de conductos y puntos de control
- Integración sin afectar la continuidad operacional
Conectar IT y OT no es el problema
El riesgo aparece cuando esa integración se realiza sin una arquitectura de segmentación clara. Con un enfoque de zonas y conductos es posible compartir exactamente la información que necesita la operación mientras se mantienen los sistemas de control separados del nivel de exposición habitual de una red corporativa.
¿Su red industrial tiene hoy una segmentación real entre IT y OT o todo está conectado sin puntos de control claros?